
Indicadores de segurança traduzidos em risco, PDSI e decisão do Board
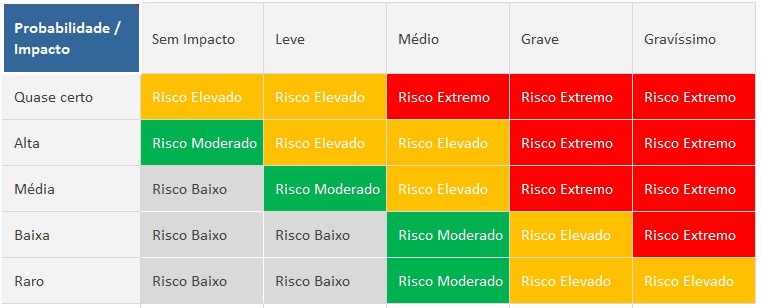
Segurança da Informação produz uma quantidade enorme de dados técnicos, mas o Board não precisa receber uma réplica do console do SOC. O desafio do executivo de segurança é transformar telemetria, vulnerabilidades, incidentes, identidades, conformidade e maturidade em uma narrativa objectiva sobre risco, tendência, impacto no negócio e decisões necessárias. Métricas bem desenhadas fazem exactamente essa ponte.
Conceitualmente, métricas de Segurança da Informação e Cibernética são medidas quantitativas ou qualitativas usadas para acompanhar o desempenho de controles, processos, riscos e objectivos de segurança ao longo do tempo. A definição parece simples, mas sua aplicação exige cuidado.
Visite o site para mais informações: https://minutodaseguranca.blog.br/metricas-seguranca-informacao-cibernetica-board-pdsi/
Comments are closed here.