
Capacitação reforça conhecimentos sobre prevenção, investigação e resposta a ataques de ransomware
A prevenção, a investigação e a resposta a incidentes de ransomware estiveram em destaque numa capacitação dedicada às técnicas, ferramentas e boas práticas para combater este tipo de ameaça cibernética, com enfoque na redução de vulnerabilidades, na detecção de actividades suspeitas e na protecção dos sistemas e dados das organizações.
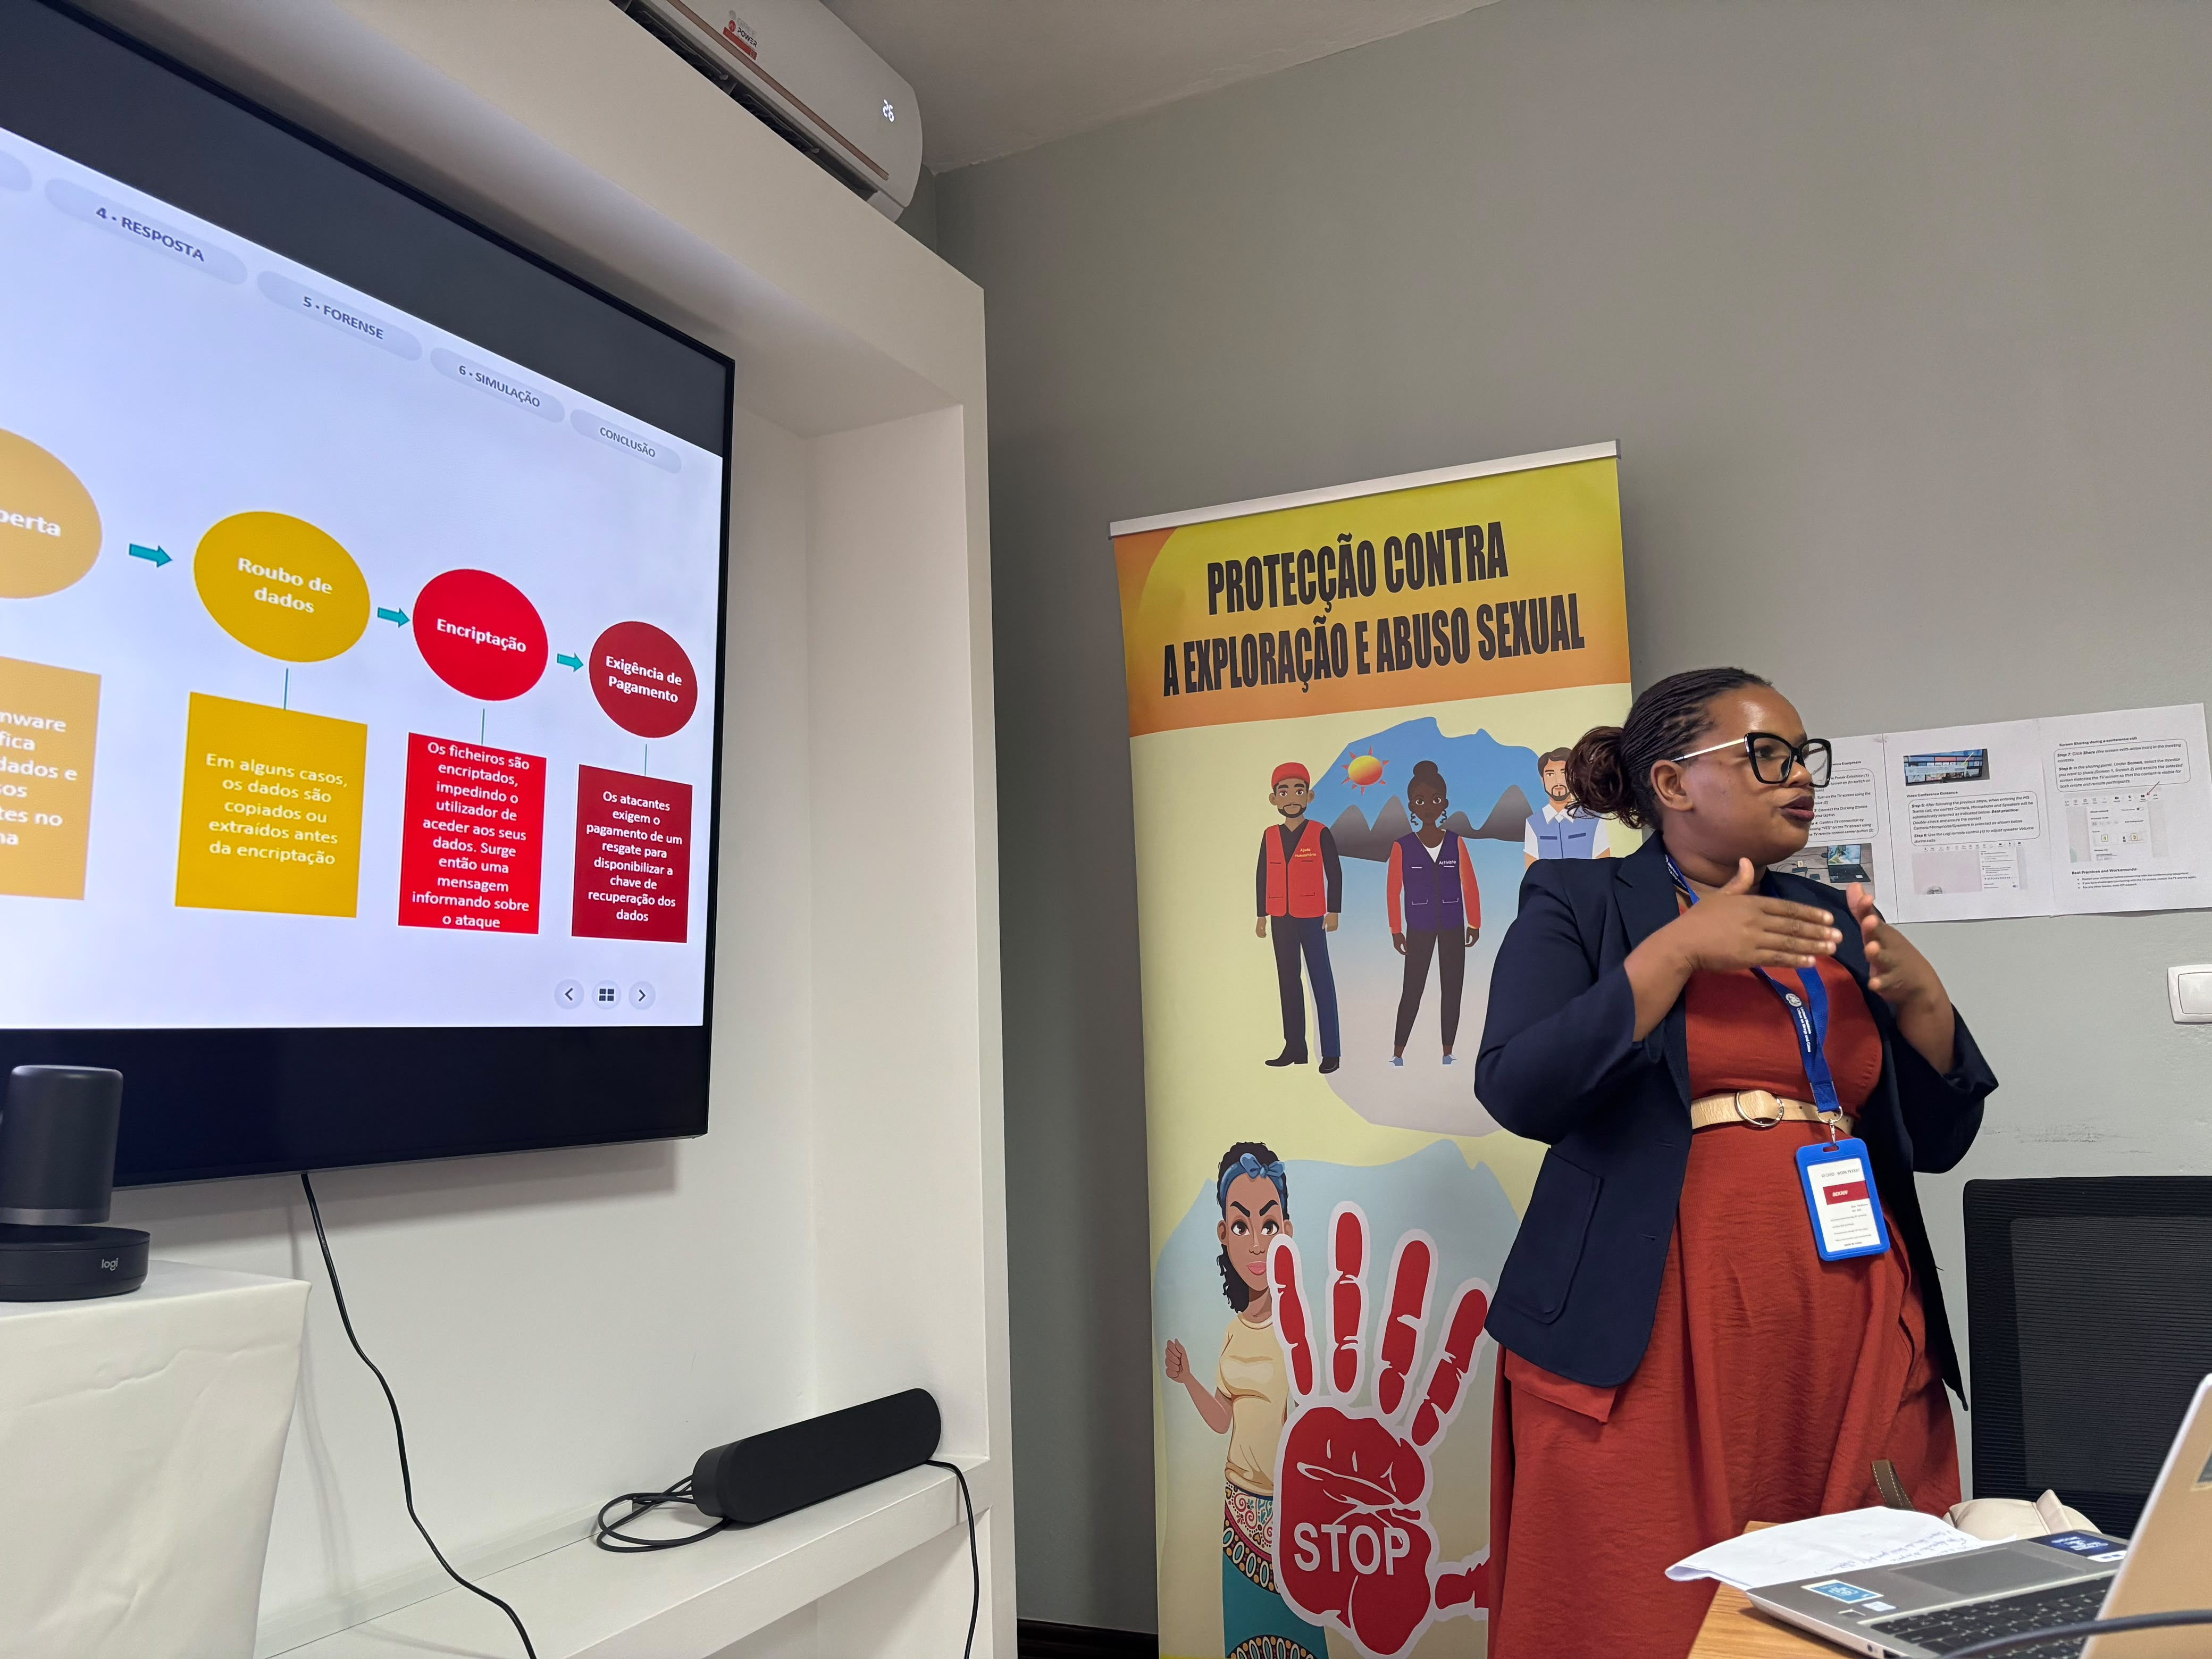
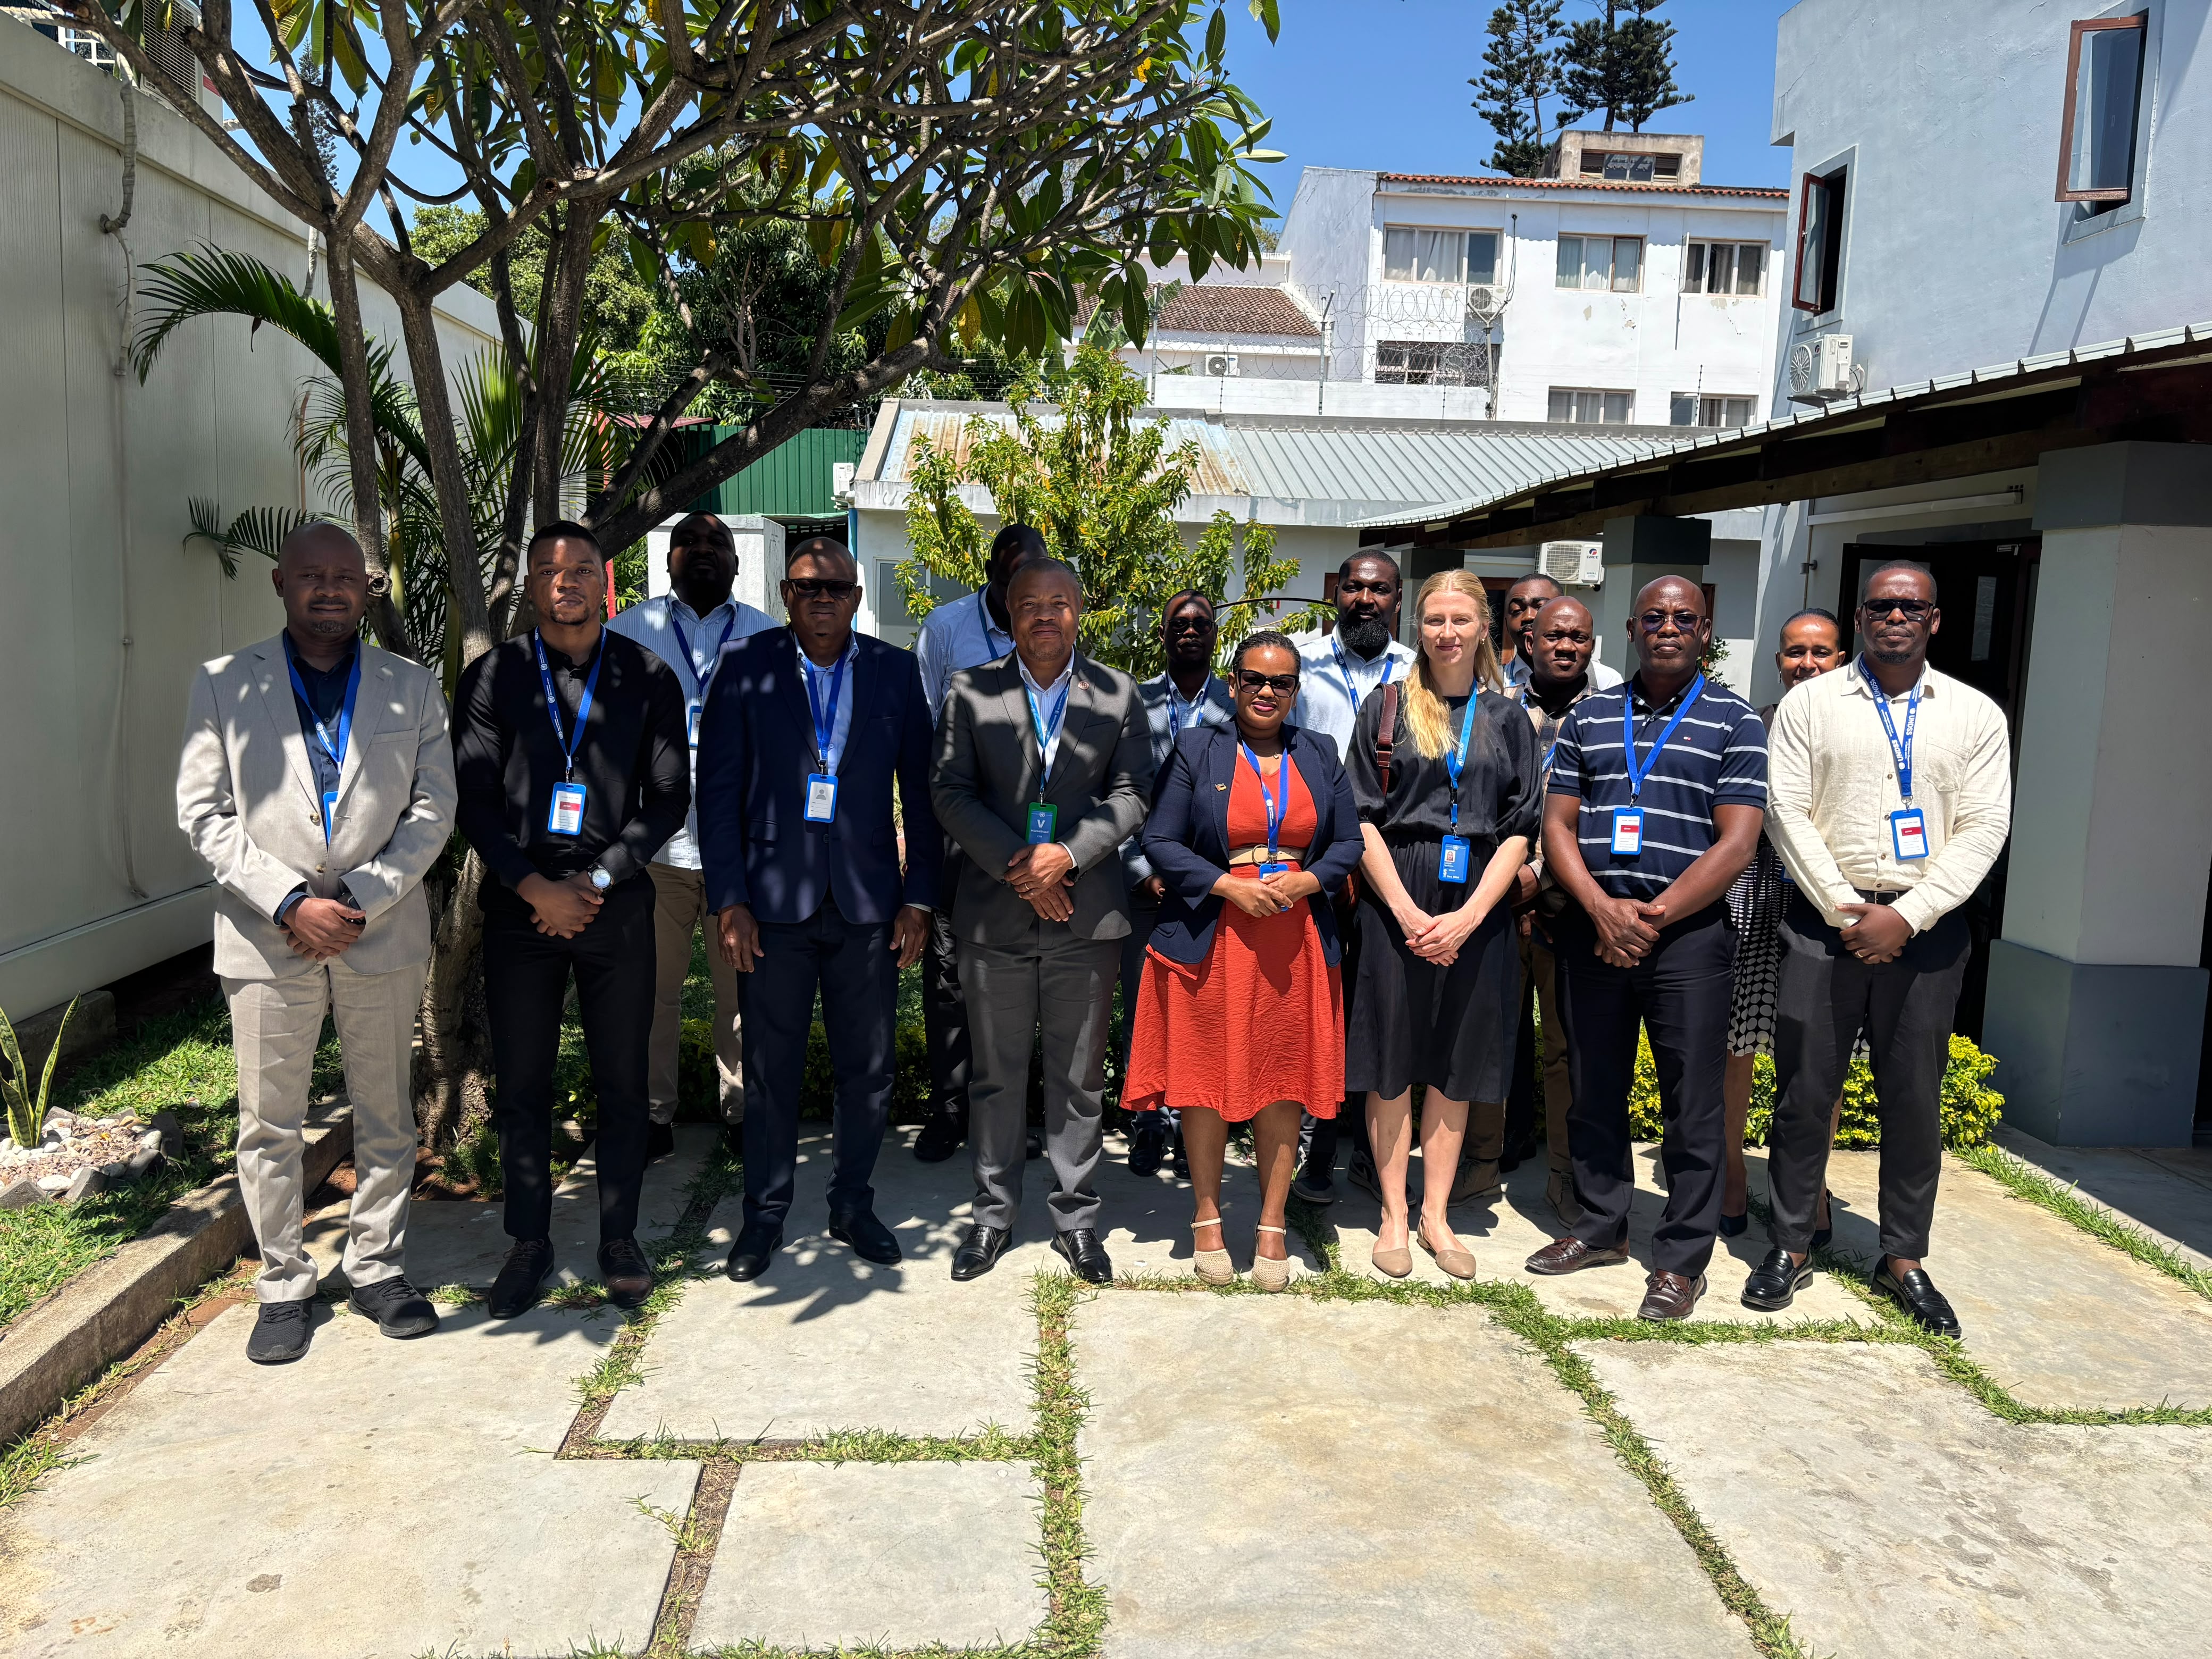
Realizada no dia 15 de Outubro de 2026, em Maputo, a formação contou com as intervenções de quadros de CISRT, Enilsa Mutemba e Celso Massango, do Instituto Nacional de Tecnologias de Informação e Comunicação (INTIC), que abordaram os procedimentos de investigação, prevenção e resposta a incidentes de ransomware, com destaque para as medidas técnicas e operacionais necessárias para minimizar os riscos e reduzir o impacto dos ataques.
Entre as principais medidas de prevenção recomendadas destacam-se a implementação da autenticação multifactor (MFA), a capacitação dos colaboradores para identificar tentativas de phishing, a actualização regular dos sistemas, a utilização de soluções de detecção e resposta a ameaças (EDR) e a restrição de acessos não autorizados. A análise do tráfego de rede, o bloqueio de acessos externos desnecessários e a aplicação dos princípios de Confiança Zero (Zero Trust) foram igualmente apontados como mecanismos importantes para reforçar a protecção das infraestruturas digitais.
Na sua intervenção, Enilsa Mutemba destacou a importância de compreender o ransomware como uma ameaça técnica, operacional e institucional, cuja gestão exige a identificação precoce dos riscos, a contenção metódica das ameaças e a coordenação das equipas envolvidas. A detecção atempada e a aplicação de procedimentos adequados permitem limitar a propagação dos ataques e reduzir o comprometimento dos sistemas e das redes das organizações.
Por sua vez, Celso Massango abordou técnicas, ferramentas e boas práticas aplicáveis à gestão de incidentes de ransomware, realçando a importância da preservação das provas digitais durante a investigação. Em caso de incidente, recomenda-se evitar análises directamente nos equipamentos comprometidos sem os procedimentos adequados e partilhar indicadores de comprometimento com o CSIRT e a comunidade de segurança cibernética, salvaguardando os dados pessoais e as informações sensíveis.
No âmbito da resposta a incidentes, foi também realçada a necessidade de as organizações disporem de um Plano de Resposta a Incidentes devidamente estabelecido e testado, que permita identificar, conter e investigar as ameaças, bem como recuperar os sistemas afectados. Durante um ataque, os criminosos podem recorrer à movimentação lateral para obter privilégios de administrador, comprometer servidores e cópias de segurança, manter o acesso indevido às redes e, em alguns casos, roubar informações e ameaçar a sua divulgação.
A capacitação destacou ainda que o pagamento de resgates pode financiar actividades criminosas, sem garantir a recuperação dos dados ou a reposição do acesso aos sistemas. Neste contexto, a preparação das equipas, a realização de exercícios, a revisão dos procedimentos após cada incidente e a definição de prazos para a implementação de medidas correctivas são fundamentais para melhorar a capacidade de resposta das organizações.
A iniciativa reforça a importância da capacitação contínua, da cooperação entre instituições e da adopção de boas práticas de segurança cibernética para prevenir ataques de ransomware, preservar provas digitais e assegurar uma recuperação segura e eficaz dos sistemas afectados. De referir que estas actividades decorrem no âmbito da celebração do mês de consciencialização em segurança cibernética.
Comments are closed here.